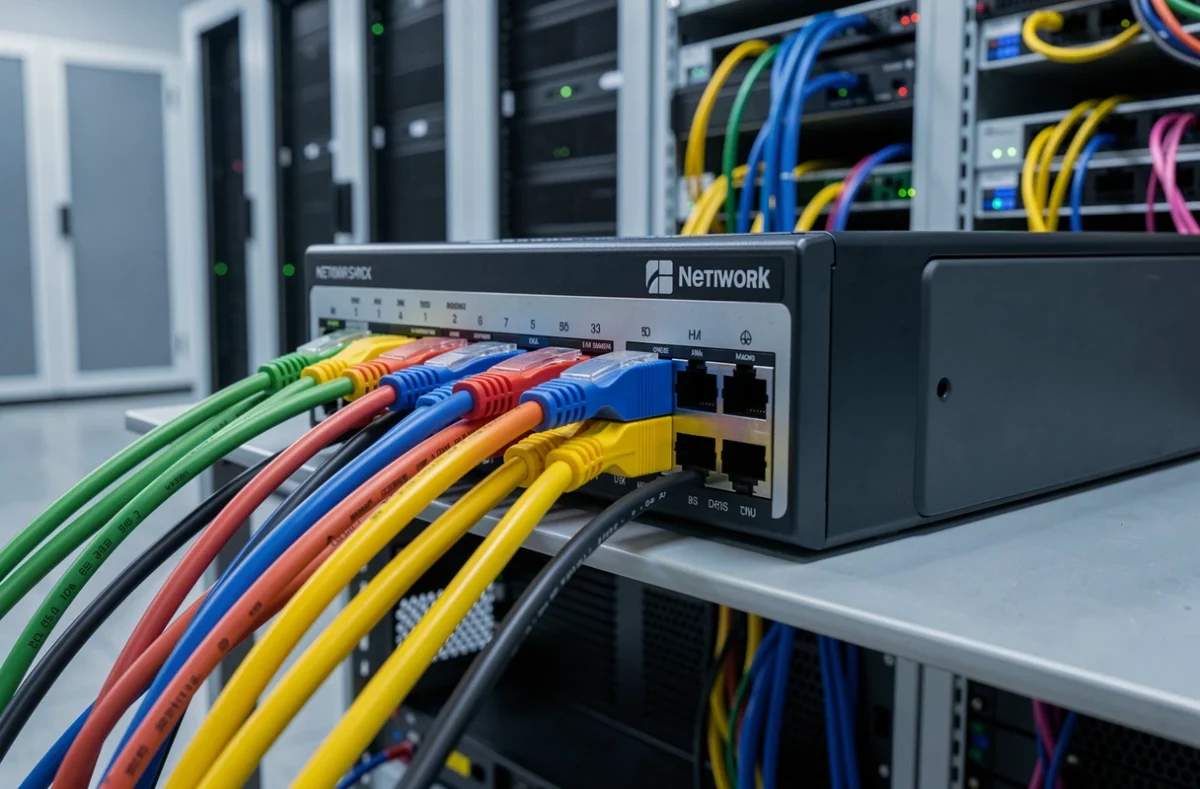
Un VLAN de niveau 1 est un VLAN par port : l’administrateur affecte chaque port du switch à un VLAN, et toute machine branchée sur ce port en fait partie, quelle que soit son adresse. Le VLAN suit donc le câble, pas l’équipement.
Cette méthode est aussi appelée VLAN statique. Elle se distingue des niveaux 2 et 3, qui classent les machines selon d’autres critères, et elle ne se confond pas avec le VLAN 1 présent par défaut sur les switchs.
A lire aussi : Comment fonctionne un dat ?
Les trois niveaux de VLAN : port, adresse MAC, sous-réseau
Dans les cours de réseau, le niveau d’un VLAN indique le critère qui rattache une machine à son VLAN. Plus le niveau monte, plus le critère est fin, mais plus la configuration demande de suivi.
| Niveau | Critère d’appartenance | Exemple |
|---|---|---|
| Niveau 1 | Port du switch | Les ports 1 à 8 sont dans le VLAN 10 |
| Niveau 2 | Adresse MAC de la carte réseau | Cette carte réseau est toujours dans le VLAN 20 |
| Niveau 3 | Sous-réseau IP ou protocole | Tout le sous-réseau 192.168.30.0/24 est dans le VLAN 30 |
Le VLAN par port est celui qu’on rencontre le plus souvent, parce qu’il ne demande aucune table d’adresses à maintenir (voir aussi les bases du VLAN). Un VLAN par adresse MAC suit la machine d’un port à l’autre, au prix d’une base d’adresses à tenir à jour sur le switch.
A lire aussi : Qu'est-ce qu'un VLAN pour les nuls ?
Comment le switch rattache un port à un VLAN
Un port configuré en mode accès appartient à un seul VLAN, affecté à la main par l’administrateur. Le switch classe chaque trame reçue selon le port d’entrée : la machine n’a rien à configurer et ne sait même pas qu’elle se trouve dans un VLAN.
Prenons un switch de 16 ports : les ports 1 à 8 sont affectés au VLAN 10 pour la comptabilité, les ports 9 à 16 au VLAN 20 pour la production. Un poste de la comptabilité ne reçoit jamais le trafic de diffusion de la production, même s’ils partagent le même switch.
L’étiquette de la norme IEEE 802.1Q n’apparaît que sur les liaisons entre switchs. Cette étiquette porte un identifiant de VLAN sur 12 bits, ce qui laisse 4 094 VLAN utilisables. Un port trunk transporte plusieurs VLAN, et, selon la documentation de Cisco, il est membre de tous les VLAN par défaut, sauf si une liste de VLAN autorisés le restreint.
Pourquoi le VLAN par port reste le plus utilisé
La configuration tient en une ligne par port : on choisit le port, on lui donne un VLAN. Le comportement est prévisible, puisqu’un port donné mène toujours au même VLAN, et le dépannage consiste à vérifier à quel VLAN le port est affecté.
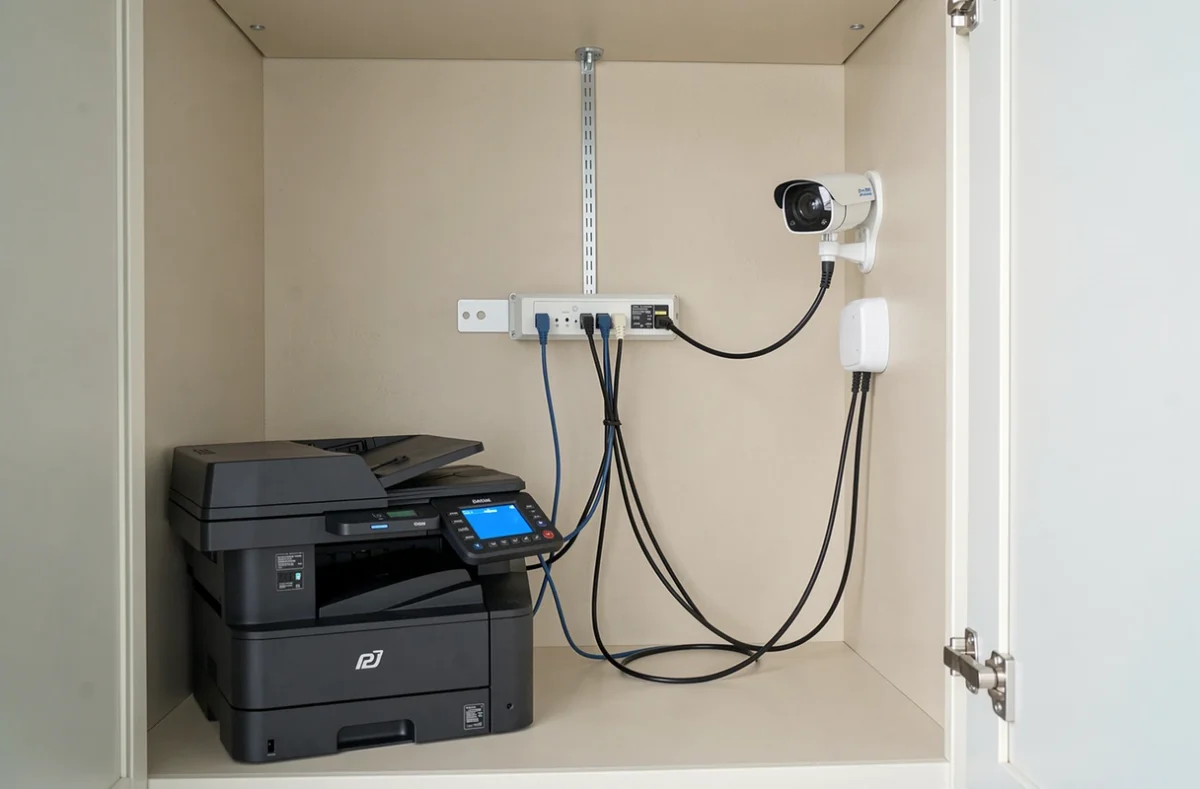
Un usage typique consiste à isoler les équipements qui n’ont pas besoin de voir le reste du réseau. Les imprimantes, les caméras et les appareils connectés du réseau gagnent à vivre dans leur propre VLAN, où une compromission reste confinée.
Les limites du VLAN de niveau 1 : mobilité et Wi-Fi
Comme le VLAN dépend du port, un poste déplacé dans un autre bureau change de VLAN si le port de destination n’a pas été reconfiguré. Dans un bâtiment où les postes bougent souvent, chaque déménagement devient une intervention sur le switch.
Le Wi-Fi pose une difficulté voisine : un point d’accès partage un port, donc un SSID est en général associé à un VLAN. Avec les normes Wi-Fi récentes, ce découpage reste valable, mais il ne distingue pas les utilisateurs d’un même réseau sans fil.
Pour ces cas, deux solutions existent :
- le VLAN de niveau 2, qui rattache la carte réseau à son VLAN, où qu’elle se branche ;
- l’affectation dynamique par 802.1X, où un serveur RADIUS valide l’identité de l’utilisateur et le switch place le port dans le VLAN correspondant.
VLAN de niveau 1 et VLAN 1 par défaut : deux notions distinctes
Le VLAN 1 est le VLAN par défaut d’un switch, créé dès l’initialisation, selon la documentation de Cisco. Son numéro n’a aucun lien avec le niveau 1 : on peut très bien construire des VLAN par port en VLAN 10, 20 ou 30 sans jamais utiliser le VLAN 1.
Mieux vaut ne laisser dans le VLAN 1 ni postes ni interface d’administration. Un VLAN de gestion distinct réserve l’accès au switch aux administrateurs.
Sur les trunks, une trame sans étiquette appartient au VLAN natif. Changer ce VLAN natif pour un VLAN inutilisé limite les attaques par VLAN hopping, et désactiver les ports inutilisés empêche tout branchement non prévu.
Filtrer les échanges entre VLAN
Un VLAN isole le trafic de niveau 2, mais il ne filtre rien par lui-même. Pour faire communiquer deux VLAN, un routeur ou un switch de niveau 3 est nécessaire, et c’est cet équipement qui applique les règles d’échange.
Le rôle du pare-feu entre réseaux s’applique ici : placé entre deux VLAN, il autorise le trafic voulu et bloque le reste. Pour des postes fixes, le VLAN de niveau 1 convient donc bien, tandis que les postes mobiles relèvent du niveau 2 ou de l’affectation dynamique.