Un certificat TLS valide affiché dans la barre d’adresse rassure l’utilisateur, mais la solidité réelle de cette confiance dépend de l’autorité de certification qui l’a émis, de la rigueur de ses contrôles et de la façon dont les navigateurs traitent ses racines.
Mesurer l’impact d’une autorité de certification sur un système de sécurité revient à évaluer plusieurs variables : profondeur de la validation, politique de révocation, durée de vie des certificats et intégration dans les magasins de confiance.
A lire aussi : Quel gestionnaire de mots de passe n’a jamais été piraté ?
Racines de confiance et magasins de certificats : le maillon décisif
L’autorité de certification ne fonctionne pas de manière isolée. Sa capacité à sécuriser un système dépend d’abord de son acceptation par les programmes racines des navigateurs et des systèmes d’exploitation (Chrome Root Store, Mozilla Root Program, Microsoft Trusted Root Program).
Le programme Chrome Root Store illustre cette dépendance. Sa politique v1.8, mise à jour le 5 février 2026, prévoit de limiter à deux racines auto-signées par opérateur d’AC à partir du 15 septembre 2027. Une autorité de certification peut donc rester techniquement opérationnelle tout en voyant certaines de ses racines progressivement retirées d’un magasin de confiance.
A lire également : Quel est le VPN le plus utilisé ?
Pour un administrateur système, cette évolution change la donne. Un serveur web ou un service interne qui s’appuie sur une racine retirée provoquera des erreurs de certificat côté client, sans qu’aucune faille technique ne soit en cause. Le choix de l’AC a donc un impact direct sur la continuité de service.
| Critère | AC intégrée aux principaux magasins | AC dont des racines sont en cours de retrait |
|---|---|---|
| Compatibilité navigateurs récents | Totale | Partielle ou dégradée |
| Compatibilité systèmes anciens (Windows, Android) | Généralement stable | Risque de rupture sur clients non mis à jour |
| Renouvellement de la confiance racine | Suivi régulier par l’AC | Migration nécessaire vers de nouvelles racines |
| Impact sur la sécurité perçue par l’utilisateur | Cadenas affiché sans alerte | Avertissement ou blocage possible |
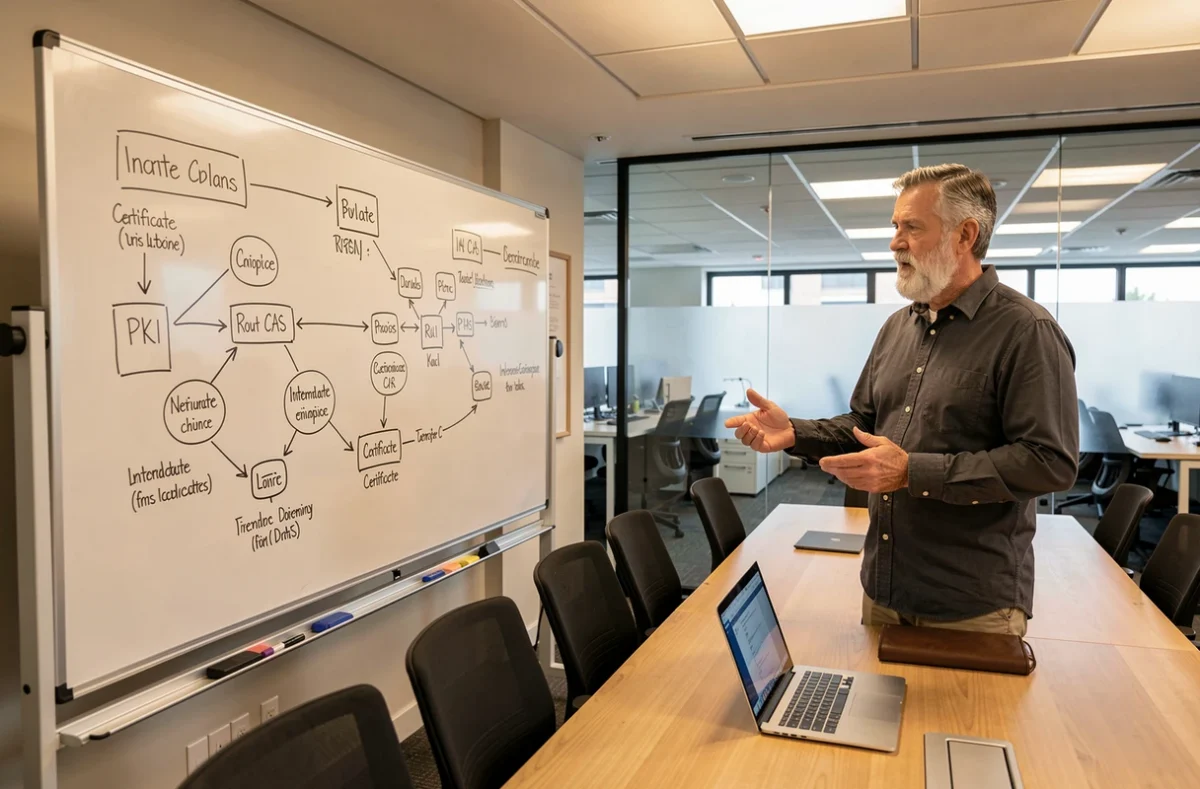
Validation du domaine et détournement DNS : un certificat valide ne suffit pas
La plupart des certificats TLS publics reposent sur une validation de domaine (DV). L’AC vérifie que le demandeur contrôle le nom de domaine, souvent via un enregistrement DNS ou un fichier déposé sur le serveur. Ce mécanisme, rapide et automatisable, présente une limite structurelle.
Des détournements DNS documentés sur des domaines en .gh, .sl et .as ont permis à des attaquants d’obtenir des certificats TLS reconnus par les navigateurs pour des domaines appartenant à Google et d’autres organisations. La faiblesse ne se situait pas dans les procédures de l’AC émettrice, mais dans le contrôle des registres de noms de domaine en amont.
Ce type d’incident démontre qu’un certificat valide ne garantit pas la légitimité durable du propriétaire du domaine. Pour un système de sécurité, cela signifie que la confiance accordée à l’AC doit être complétée par des mécanismes complémentaires :
- La surveillance des Certificate Transparency Logs, qui permet de détecter l’émission non autorisée d’un certificat pour un domaine que l’on contrôle
- L’utilisation d’enregistrements DNS CAA (Certification Authority Authorization) pour restreindre la liste des AC autorisées à émettre des certificats pour un domaine donné
- Le déploiement de protocoles comme DNSSEC pour protéger la résolution DNS contre les détournements en amont de la validation
Révocation des certificats TLS : une protection inégale selon les clients
Quand une clé privée est compromise ou qu’un certificat a été émis par erreur, l’AC doit le révoquer. En théorie, cette révocation empêche tout usage ultérieur. En pratique, la révocation n’offre pas une protection homogène selon le navigateur ou le client utilisé.
Certains navigateurs vérifient activement les listes de révocation (CRL) ou interrogent les répondeurs OCSP. D’autres se contentent de listes embarquées mises à jour périodiquement, ce qui laisse une fenêtre pendant laquelle un certificat révoqué reste accepté. D’autres encore, notamment sur des systèmes embarqués ou des applications mobiles, n’effectuent aucune vérification de révocation.
Pour un système de sécurité qui protège des données sensibles ou des transactions, cette hétérogénéité représente un angle mort. Le choix d’une AC qui supporte l’agrafage OCSP (OCSP stapling) et publie des CRL fréquemment mises à jour réduit ce risque, sans l’éliminer totalement côté client.
Durée de vie des certificats et automatisation
La tendance générale du secteur pousse vers une réduction de la durée de vie des certificats TLS. Des certificats plus courts limitent la fenêtre d’exploitation en cas de compromission d’une clé privée. En revanche, ils augmentent la charge opérationnelle pour les équipes qui gèrent l’infrastructure.
L’impact de l’AC sur la sécurité se déplace alors vers la capacité d’automatisation. Le protocole ACME, utilisé par plusieurs AC publiques, permet le renouvellement automatique. Un système de sécurité bien conçu doit intégrer la supervision de ces renouvellements : un échec ACME silencieux peut entraîner l’expiration d’un certificat et une interruption de service.
PKI privée ou AC publique : quel périmètre pour quel risque
Les AC publiques couvrent la confiance sur le web ouvert. Pour les réseaux internes, les communications entre microservices ou l’authentification de dispositifs IoT, une infrastructure à clés publiques privée (PKI privée) offre un contrôle plus granulaire.
Avec une PKI privée, l’organisation maîtrise l’ensemble de la chaîne : politique de certification, durée de vie, algorithmes de signature, processus de révocation. Le risque lié à un tiers disparaît, mais la responsabilité opérationnelle repose entièrement sur l’équipe interne.
- Une AC publique convient aux services exposés sur le web, où la reconnaissance universelle par les navigateurs est nécessaire
- Une PKI privée est adaptée aux environnements internes (serveurs, VPN, authentification mutuelle TLS) où le contrôle des terminaux clients est possible
- Un modèle hybride combine les deux : AC publique pour les services web, PKI privée pour l’infrastructure interne, avec une gestion centralisée du cycle de vie des certificats
L’autorité de certification reste un composant structurant de tout système de sécurité basé sur des certificats numériques. Sa valeur réelle ne se limite pas à l’émission d’un fichier cryptographique. Elle se mesure à la robustesse de ses contrôles de validation, à sa présence durable dans les magasins de confiance des navigateurs et systèmes d’exploitation, et à la capacité de l’organisation à superviser le cycle de vie complet de chaque certificat déployé.