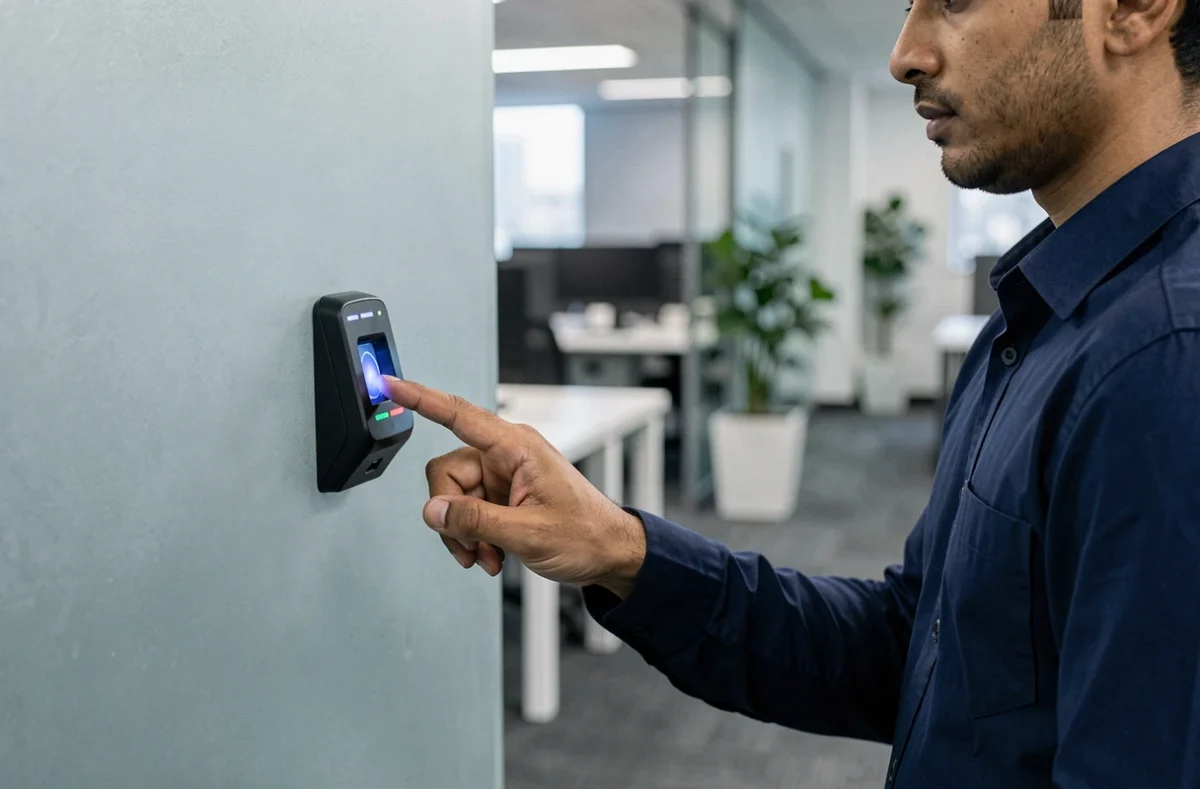
Quand un système de reconnaissance faciale ou un lecteur d’empreintes digitales capte vos données, il ne stocke pas une photo ou une image brute de votre doigt. Il génère un modèle biométrique, une représentation mathématique extraite de vos caractéristiques physiques. Ce gabarit numérique est au cœur de tous les mécanismes d’authentification et d’identification biométriques actuels, du déverrouillage de smartphone au contrôle aux frontières.
Du capteur au gabarit : comment un modèle biométrique est fabriqué
Le processus commence par l’acquisition d’un échantillon brut : une image de votre visage, un scan de vos empreintes digitales, un enregistrement de votre iris. Ce matériau brut est ensuite traité par un algorithme qui en extrait des points caractéristiques, parfois appelés minuties pour les empreintes ou points nodaux pour la reconnaissance faciale.
A lire aussi : Le QLED est-il meilleur que le HDR ?
Ces points sont convertis en une séquence de valeurs numériques. Le résultat forme le modèle biométrique proprement dit. Ce n’est ni une photo ni une copie exploitable visuellement : un modèle biométrique est une suite de données mathématiques, généralement irréversible. En théorie, il est impossible de reconstituer l’image d’origine à partir du gabarit seul.
Cette irréversibilité est un argument central des promoteurs de la biométrie. En revanche, la réalité technique nuance cette promesse : des travaux de recherche ont montré que certains types de gabarits, notamment ceux issus de réseaux de neurones, peuvent être partiellement inversés. Le niveau de protection dépend donc fortement de l’algorithme utilisé et de l’architecture du système.
Lire également : C'est quoi la différence entre Wi-Fi 6 et Wi-Fi 7 ?
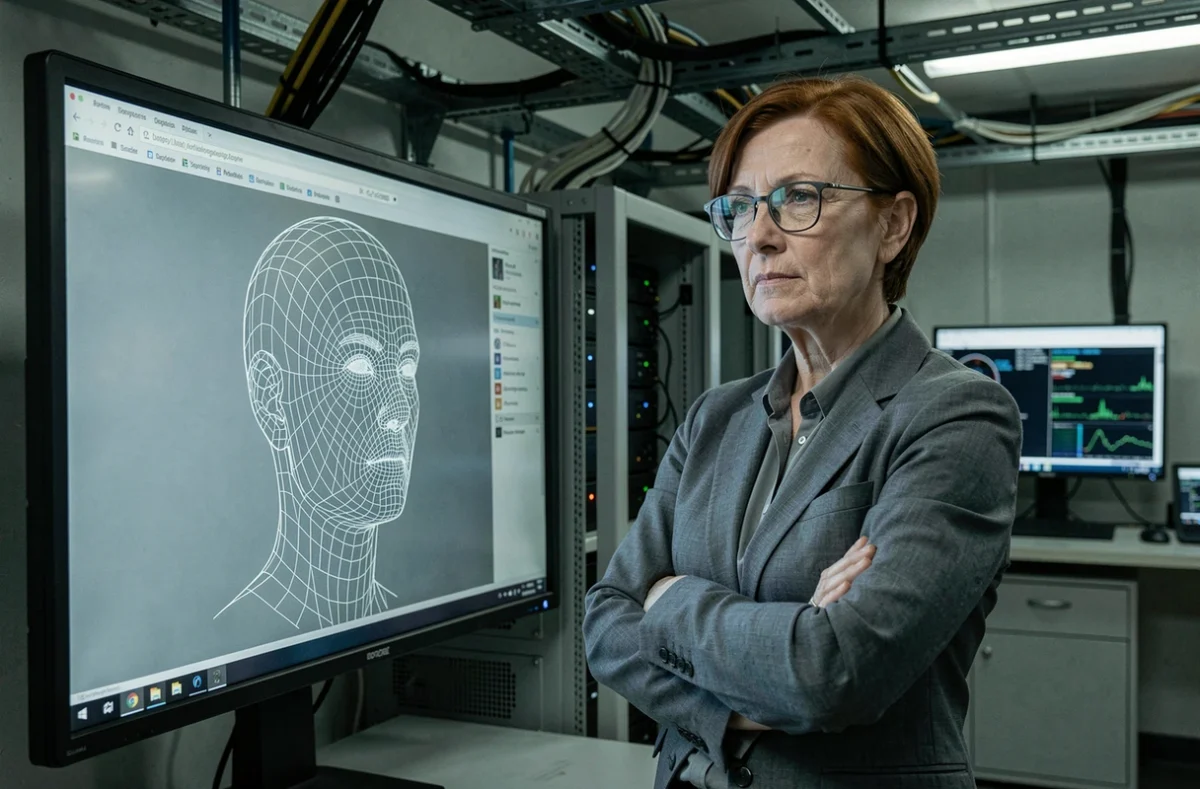
Données biométriques et RGPD : un statut juridique particulier
Dans le cadre du RGPD, un gabarit facial constitue une donnée biométrique dès qu’il permet l’identification unique d’une personne. Il appartient alors aux catégories particulières de données personnelles, dont le traitement est par défaut interdit sauf exceptions limitées (consentement explicite, obligation légale, intérêt vital).
Le règlement européen sur l’intelligence artificielle (règlement (UE) 2024/1689) introduit une distinction supplémentaire. La vérification biométrique « 1 à 1 », comme comparer un selfie à une pièce d’identité ou déverrouiller un téléphone, est exclue de la catégorie des systèmes d’identification à distance à haut risque. La recherche d’une personne dans une base de référence (« 1 à N »), en revanche, relève d’un régime beaucoup plus strict.
Pratiques interdites depuis février 2025 dans l’Union européenne
Depuis le 2 février 2025, certaines utilisations des modèles biométriques sont purement et simplement prohibées en Europe. Le règlement sur l’IA interdit le moissonnage non ciblé d’images faciales sur Internet ou dans des flux de vidéosurveillance pour constituer des bases de reconnaissance faciale. La catégorisation biométrique visant à déduire des caractéristiques sensibles (opinions politiques, orientation sexuelle, croyances religieuses) est également interdite.
Ces interdictions visent des pratiques déjà déployées par certains acteurs privés, parfois en dehors de tout cadre légal. Constituer une base de gabarits faciaux par aspiration massive d’images est désormais illégal en Europe, quel que soit le pays d’hébergement du système si les personnes concernées se trouvent sur le territoire de l’UE.
Vérification et identification : deux logiques de risque différentes
La distinction entre vérification (1 à 1) et identification (1 à N) n’est pas seulement technique. Elle conditionne le régime juridique applicable, le niveau de risque pour les libertés individuelles et les obligations de conformité.
- La vérification compare un modèle biométrique frais à un gabarit de référence unique, stocké sur un support contrôlé par l’utilisateur (carte à puce, téléphone). Le périmètre d’exposition des données reste limité.
- L’identification à distance compare un échantillon à une base entière de gabarits, ce qui multiplie les risques de faux positifs et les possibilités de surveillance de masse.
- Les systèmes d’identification biométrique à distance en temps réel dans l’espace public sont classés à haut risque et soumis à des conditions d’autorisation très restrictives.
Biais démographiques et fiabilité des modèles biométriques
Un modèle biométrique n’est fiable que dans la mesure où l’algorithme qui le génère l’est aussi. Or la performance d’un modèle doit être évaluée par groupe démographique et par scénario d’usage. Un système entraîné majoritairement sur des visages masculins à peau claire produira des taux d’erreur plus élevés sur d’autres populations.
Ce problème n’est pas théorique. Plusieurs audits indépendants ont documenté des écarts de performance significatifs selon l’origine ethnique, le genre ou l’âge. Les données disponibles ne permettent pas de conclure que ces biais ont été entièrement corrigés dans les systèmes commerciaux actuels.
Pour les organisations qui déploient des systèmes biométriques, la question n’est pas seulement de choisir un algorithme performant en moyenne. Il faut vérifier que les taux de faux rejets et de fausses acceptations restent dans des marges acceptables pour chaque sous-groupe de la population concernée. Sans cette granularité d’analyse, un système de sécurité biométrique peut devenir un outil de discrimination involontaire.
Stockage du gabarit : local ou centralisé, un choix structurant
L’architecture de stockage du modèle biométrique détermine une grande partie du risque associé. Deux approches coexistent.
Le stockage local conserve le gabarit sur un support détenu par l’utilisateur : carte à puce, enclave sécurisée du smartphone, badge d’accès. En cas de compromission, seul le gabarit de cette personne est exposé. C’est le modèle privilégié pour les dispositifs de contrôle d’accès en entreprise.
Le stockage centralisé regroupe les gabarits dans une base de données. Ce modèle est nécessaire pour l’identification à grande échelle, mais il concentre les risques. Une fuite de base biométrique centralisée est irréversible : contrairement à un mot de passe, on ne change pas ses empreintes digitales.
Le choix entre ces deux architectures reflète un arbitrage fondamental entre commodité opérationnelle et protection des données personnelles. Les réglementations européennes poussent de plus en plus vers le stockage local ou, à défaut, vers un chiffrement du gabarit qui empêche toute exploitation sans le consentement actif de la personne.
Le modèle biométrique reste un objet technique en évolution rapide, dont le cadre juridique se durcit à mesure que ses usages se multiplient. La frontière entre sécurité et surveillance dépend moins de la technologie elle-même que des choix d’architecture, de gouvernance et de contrôle qui l’entourent.